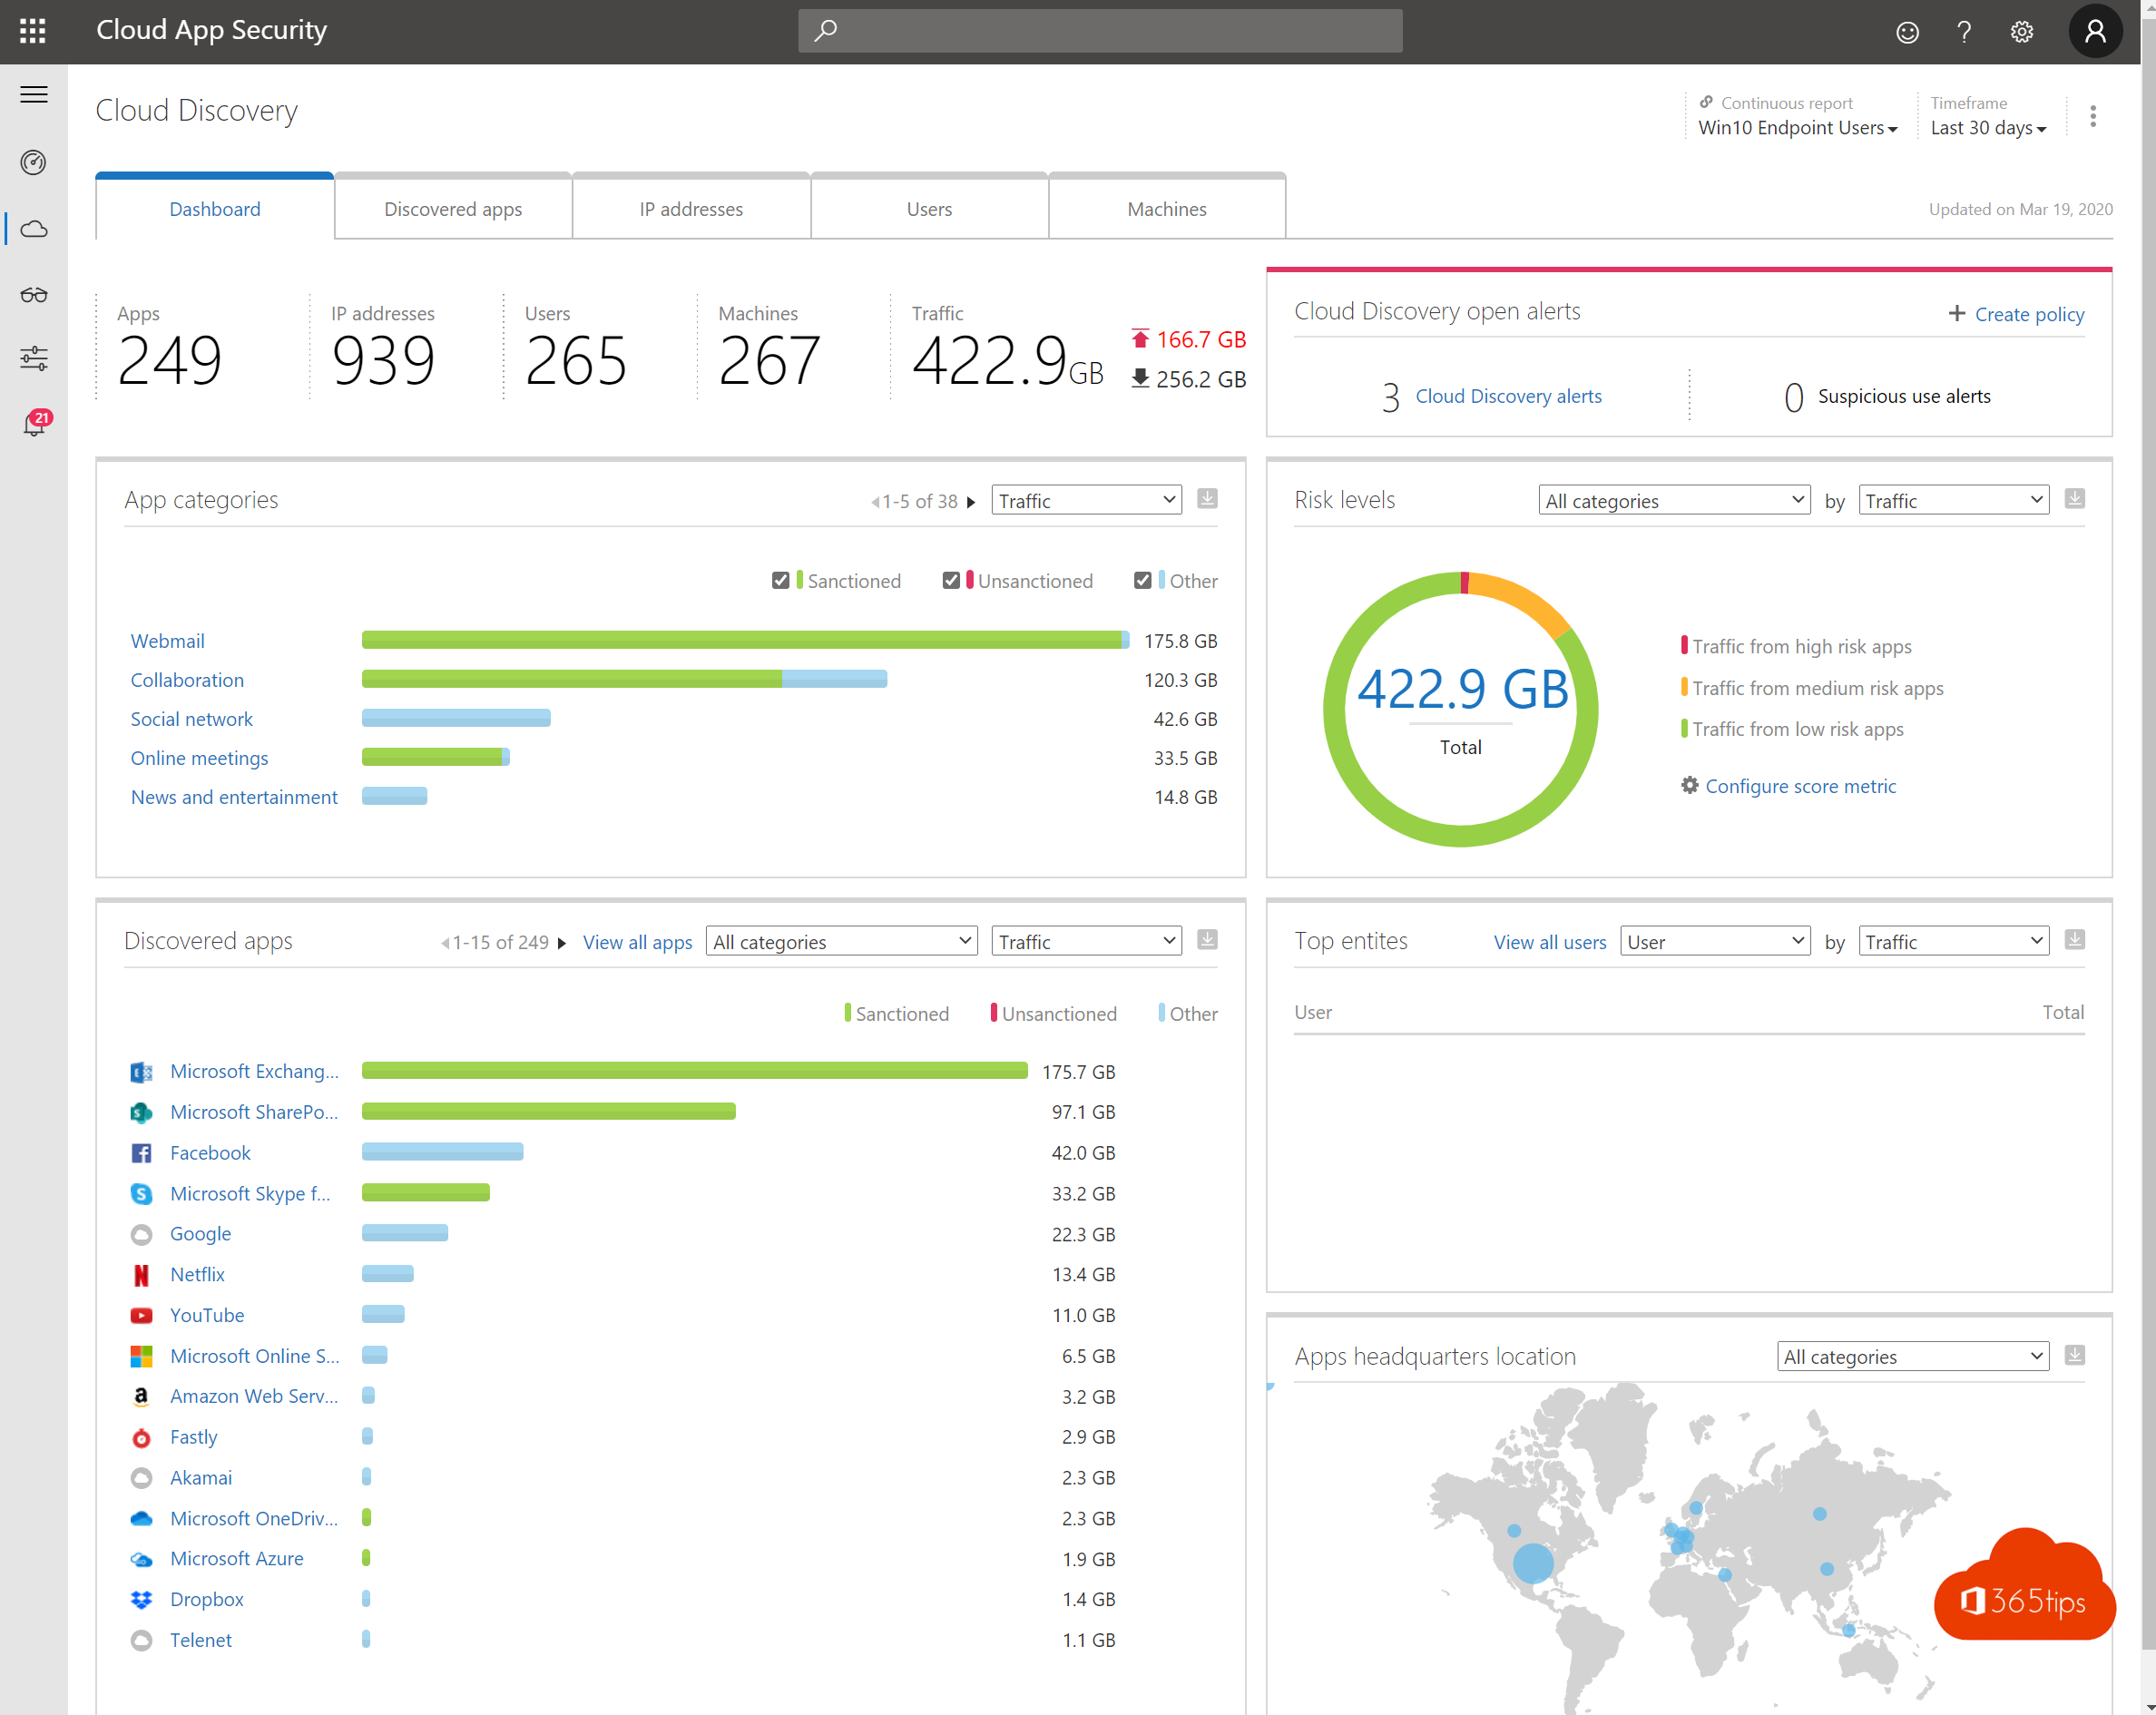
Thuiswerken is voor veel organisaties normaal geworden. Daarmee werken mensen op andere netwerken, soms op eigen toestellen, en buiten het zicht van de IT-afdeling. Dit zijn de tien belangrijkste beveiligingsmaatregelen om veilig thuis te werken met Microsoft 365.
Bijgewerkt op 20 oktober 2026. De aanbevelingen zijn bijgewerkt met de huidige namen (Microsoft Entra, Defender, Intune) en met phishingbestendige aanmeldmethodes.
De top 10
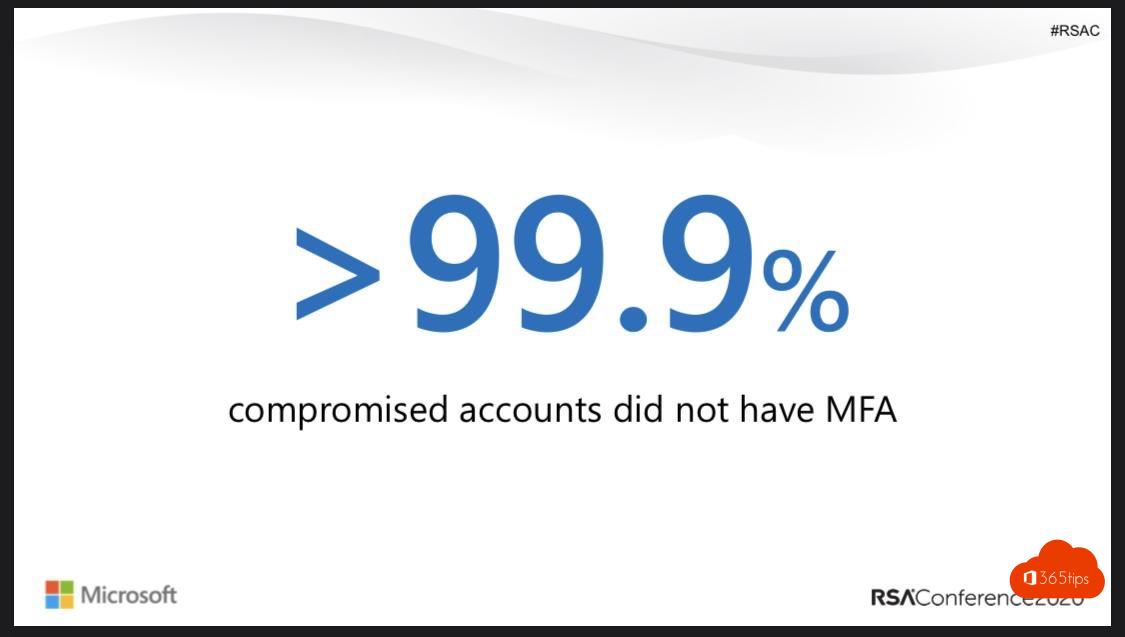
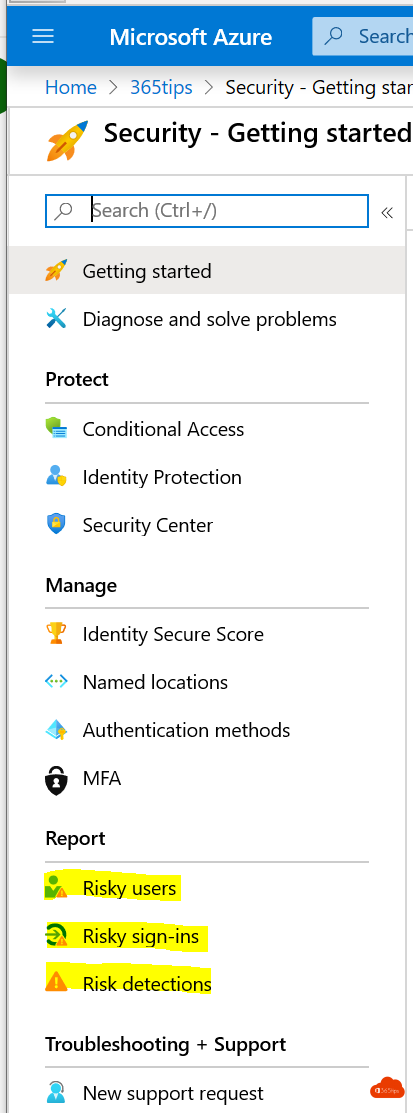
- MFA voor iedereen, liefst met Microsoft Authenticator of passkeys. Lees wat is MFA?
- Voorwaardelijke toegang: alleen toegang vanaf beheerde of conforme toestellen, en blokkeer oude aanmeldprotocollen.
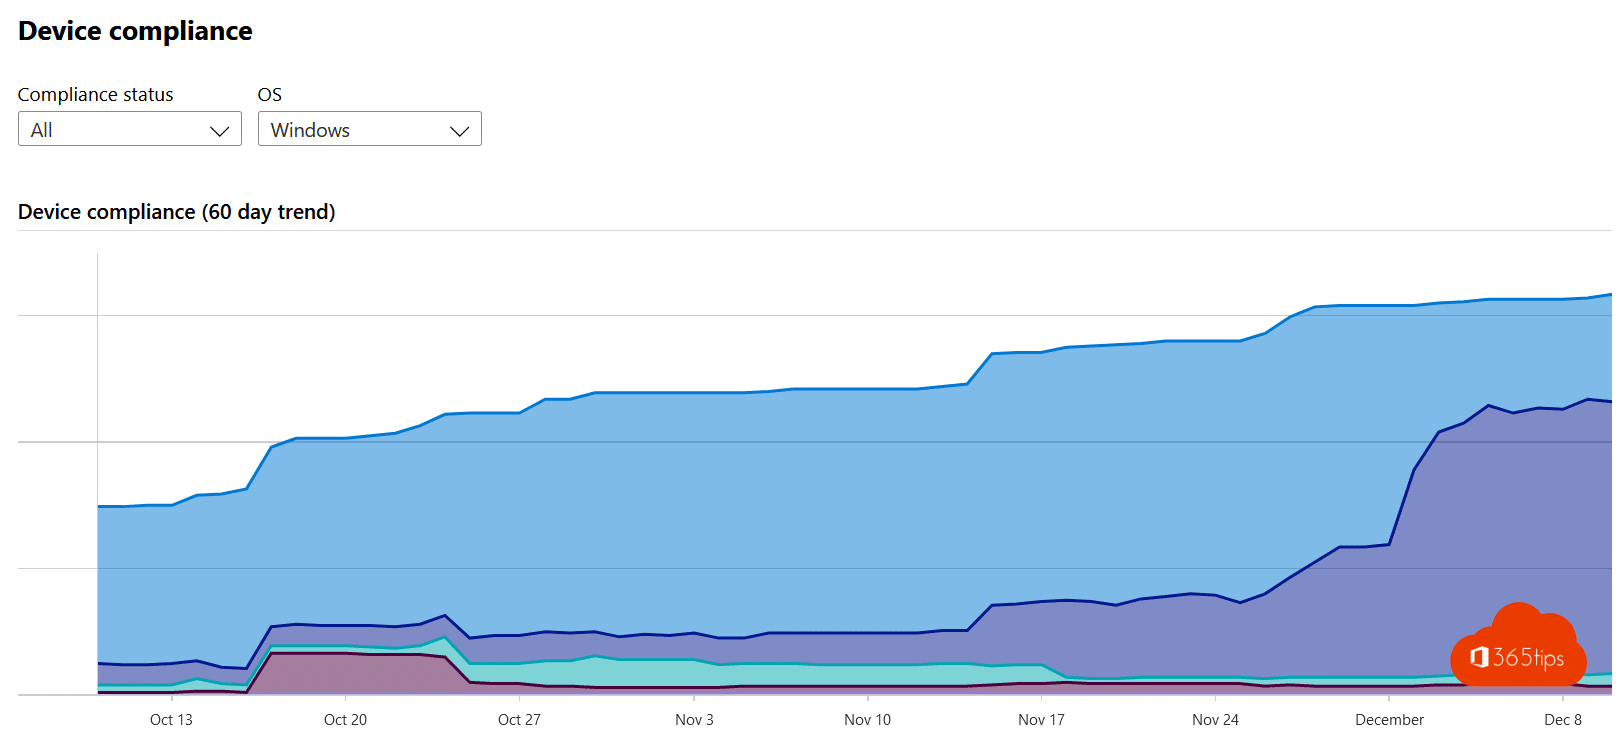
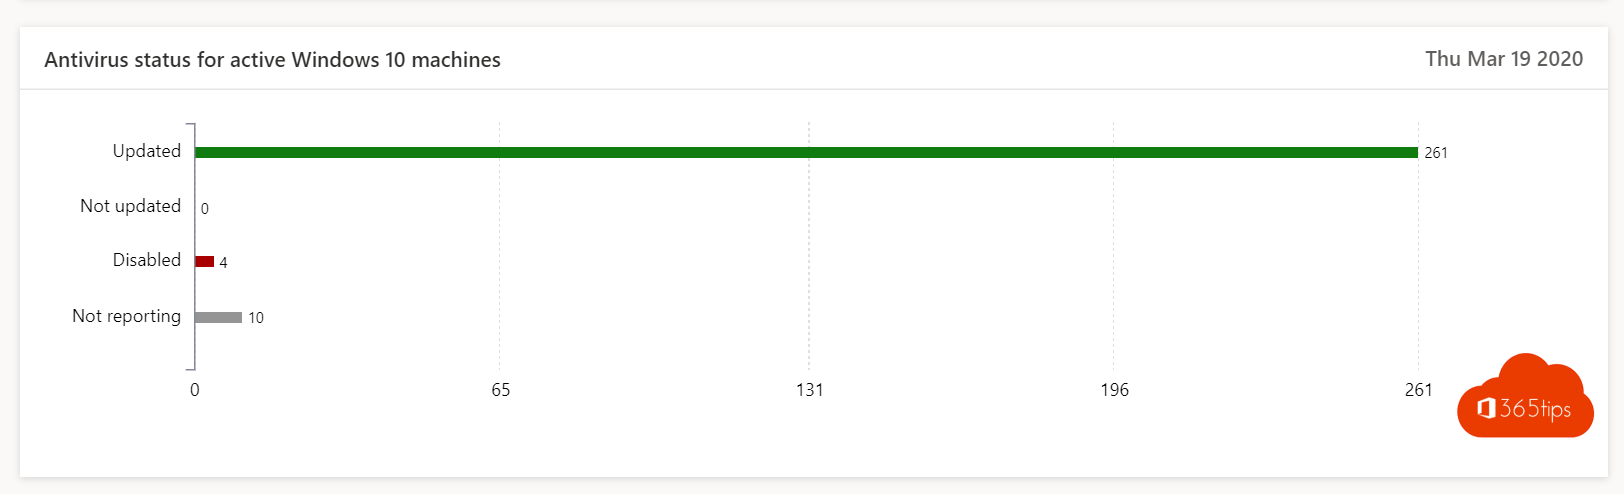
- Beheerde toestellen met Intune: stel eisen aan updates, versleuteling en antivirus. Lees Intune instellen.
- Updates automatisch voor Windows, Office en browsers.
- Versleuteling van laptops met BitLocker.
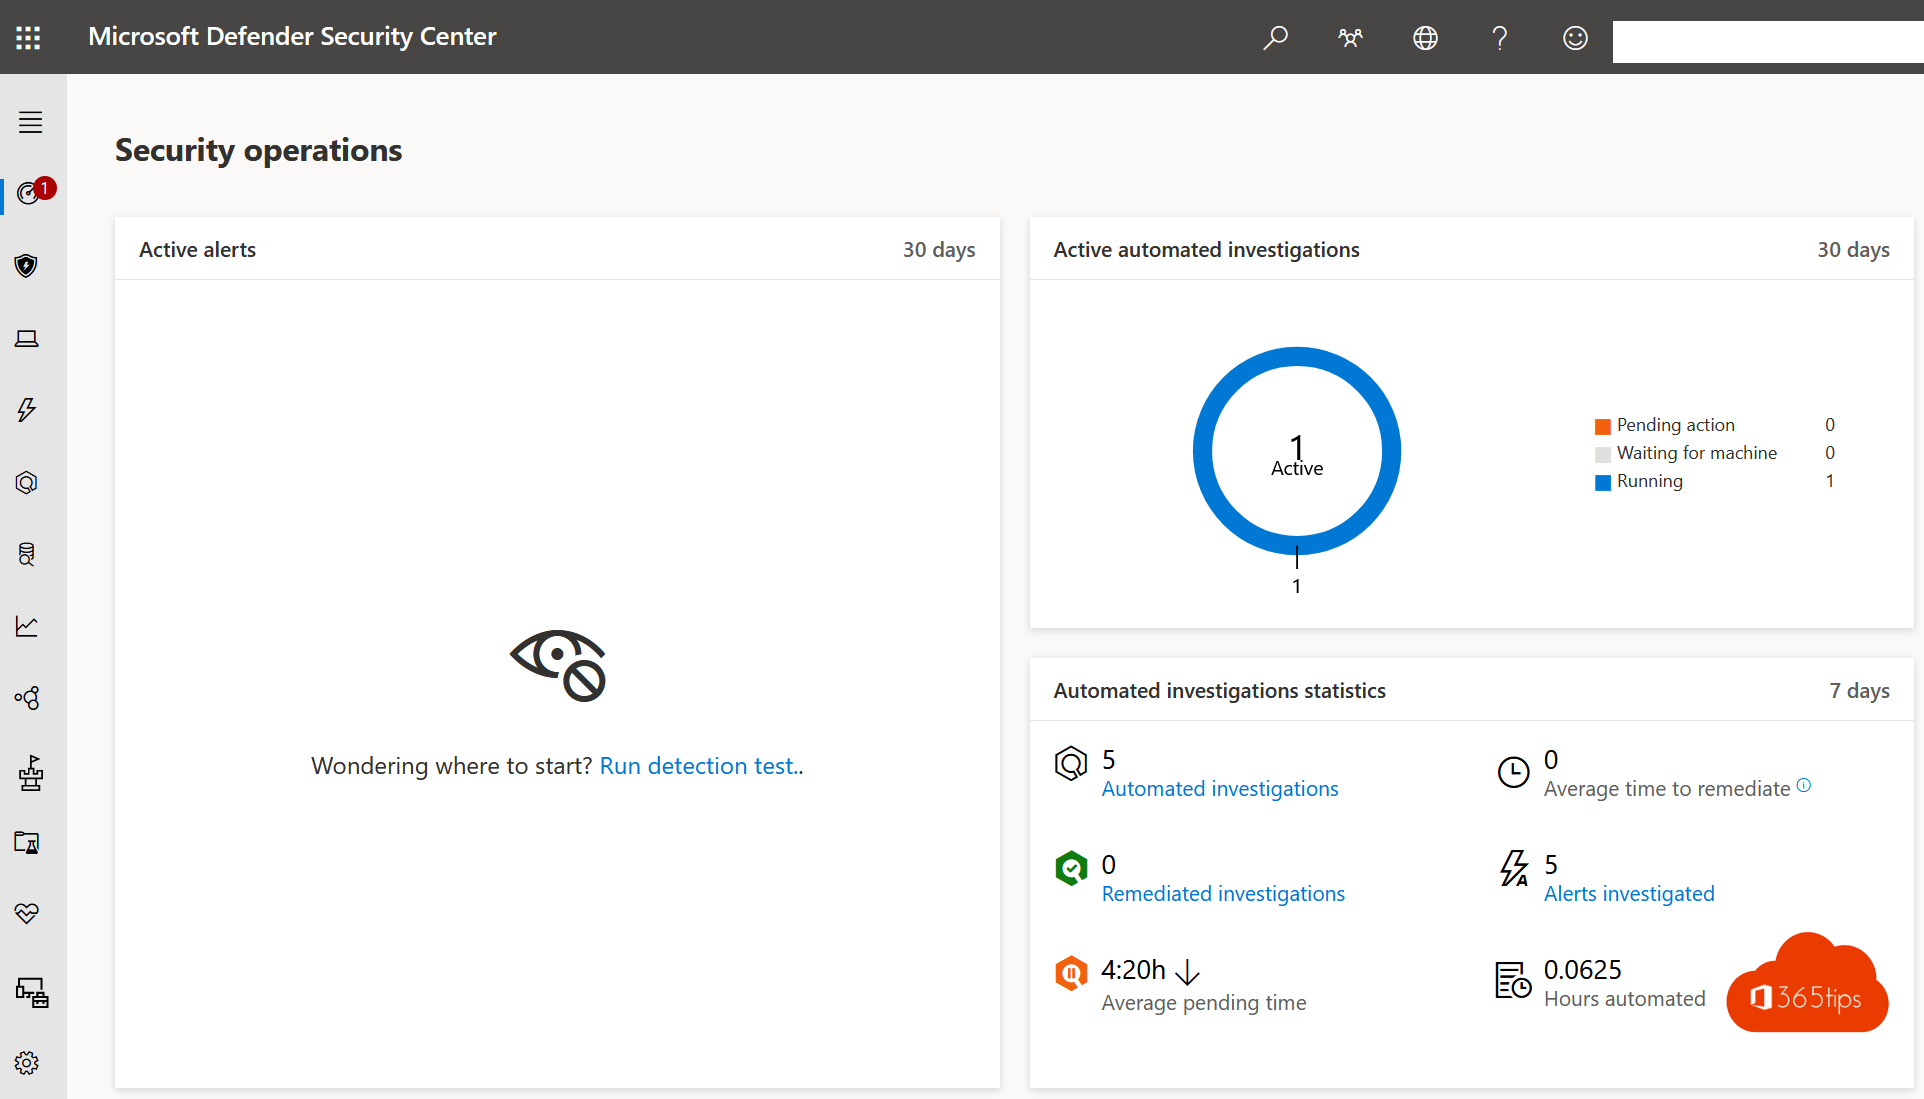
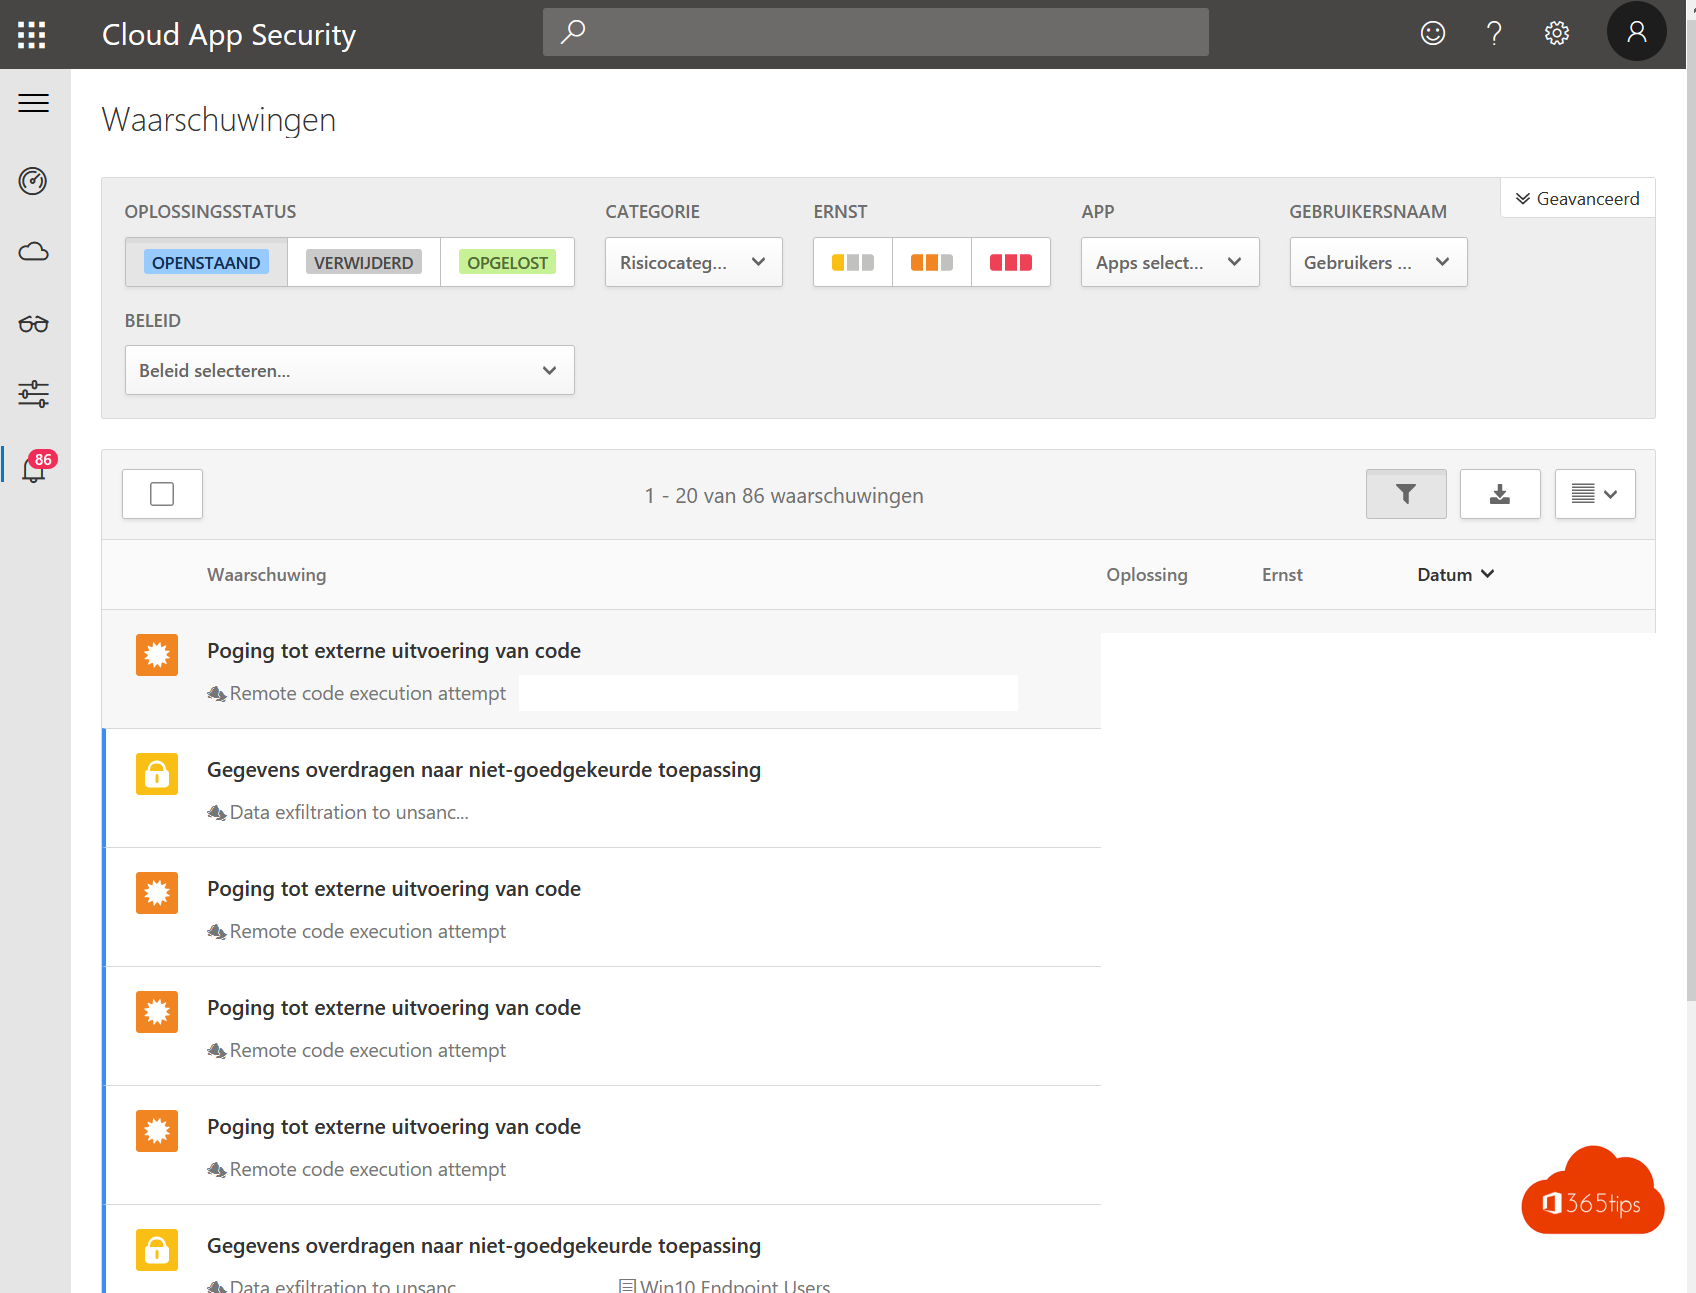
- Microsoft Defender voor endpoints en voor Office 365, tegen malware en phishing.
- Bestanden in OneDrive en SharePoint in plaats van op een USB-stick of thuisschijf, met back-up van de pc-mappen.
- Toegang op eigen toestellen beperken: alleen in de browser, zonder downloaden. Lees toegang op niet-beheerde toestellen beperken.
- Bewustwording: train medewerkers met phishingsimulaties.
- Minimale rechten voor beheerders, met aparte beheeraccounts en Privileged Identity Management.
Tips voor medewerkers
- Beveilig je wifi thuis met een sterk wachtwoord en werk de router bij.
- Vergrendel je scherm met Windows + L als je wegloopt.
- Klik niet zomaar op links in e-mails en meld verdachte berichten.
- Gebruik geen privé-apps om werkbestanden te delen.
Meten
Controleer met Microsoft Secure Score hoe goed je organisatie scoort en welke maatregelen nog openstaan.
Meer over 365 algemeen
▸Vijf redenen om met Microsoft 365 Business Premium te startenOffice, samenwerking, Intune, voorwaardelijke toegang en Defender in één: vijf redenen waarom Business…
▸15 stappen om een digitale werkplek te bouwen met Microsoft 365Bouw een veilige digitale werkplek met Microsoft 365: Autopilot, Intune, Teams, OneDrive, MFA, Defender en…
▸De 10 belangrijkste functies van OneDrive voor werk of schoolBestanden op aanvraag, back-up van je mappen, delen, versiegeschiedenis en meer: de tien OneDrive-functies…
▸Wat is Multi-Factor Authentication (MFA)?MFA uitgelegd: de drie soorten factoren, welke methodes het veiligst zijn, waarom het belangrijk is en hoe je…
▸Alle Microsoft 365 admin portalen op een rij: de juiste URL's in 2026Alle Microsoft 365-, Entra-, Intune-, Defender-, Purview- en Azure-portalen met hun juiste URL in 2026, de…