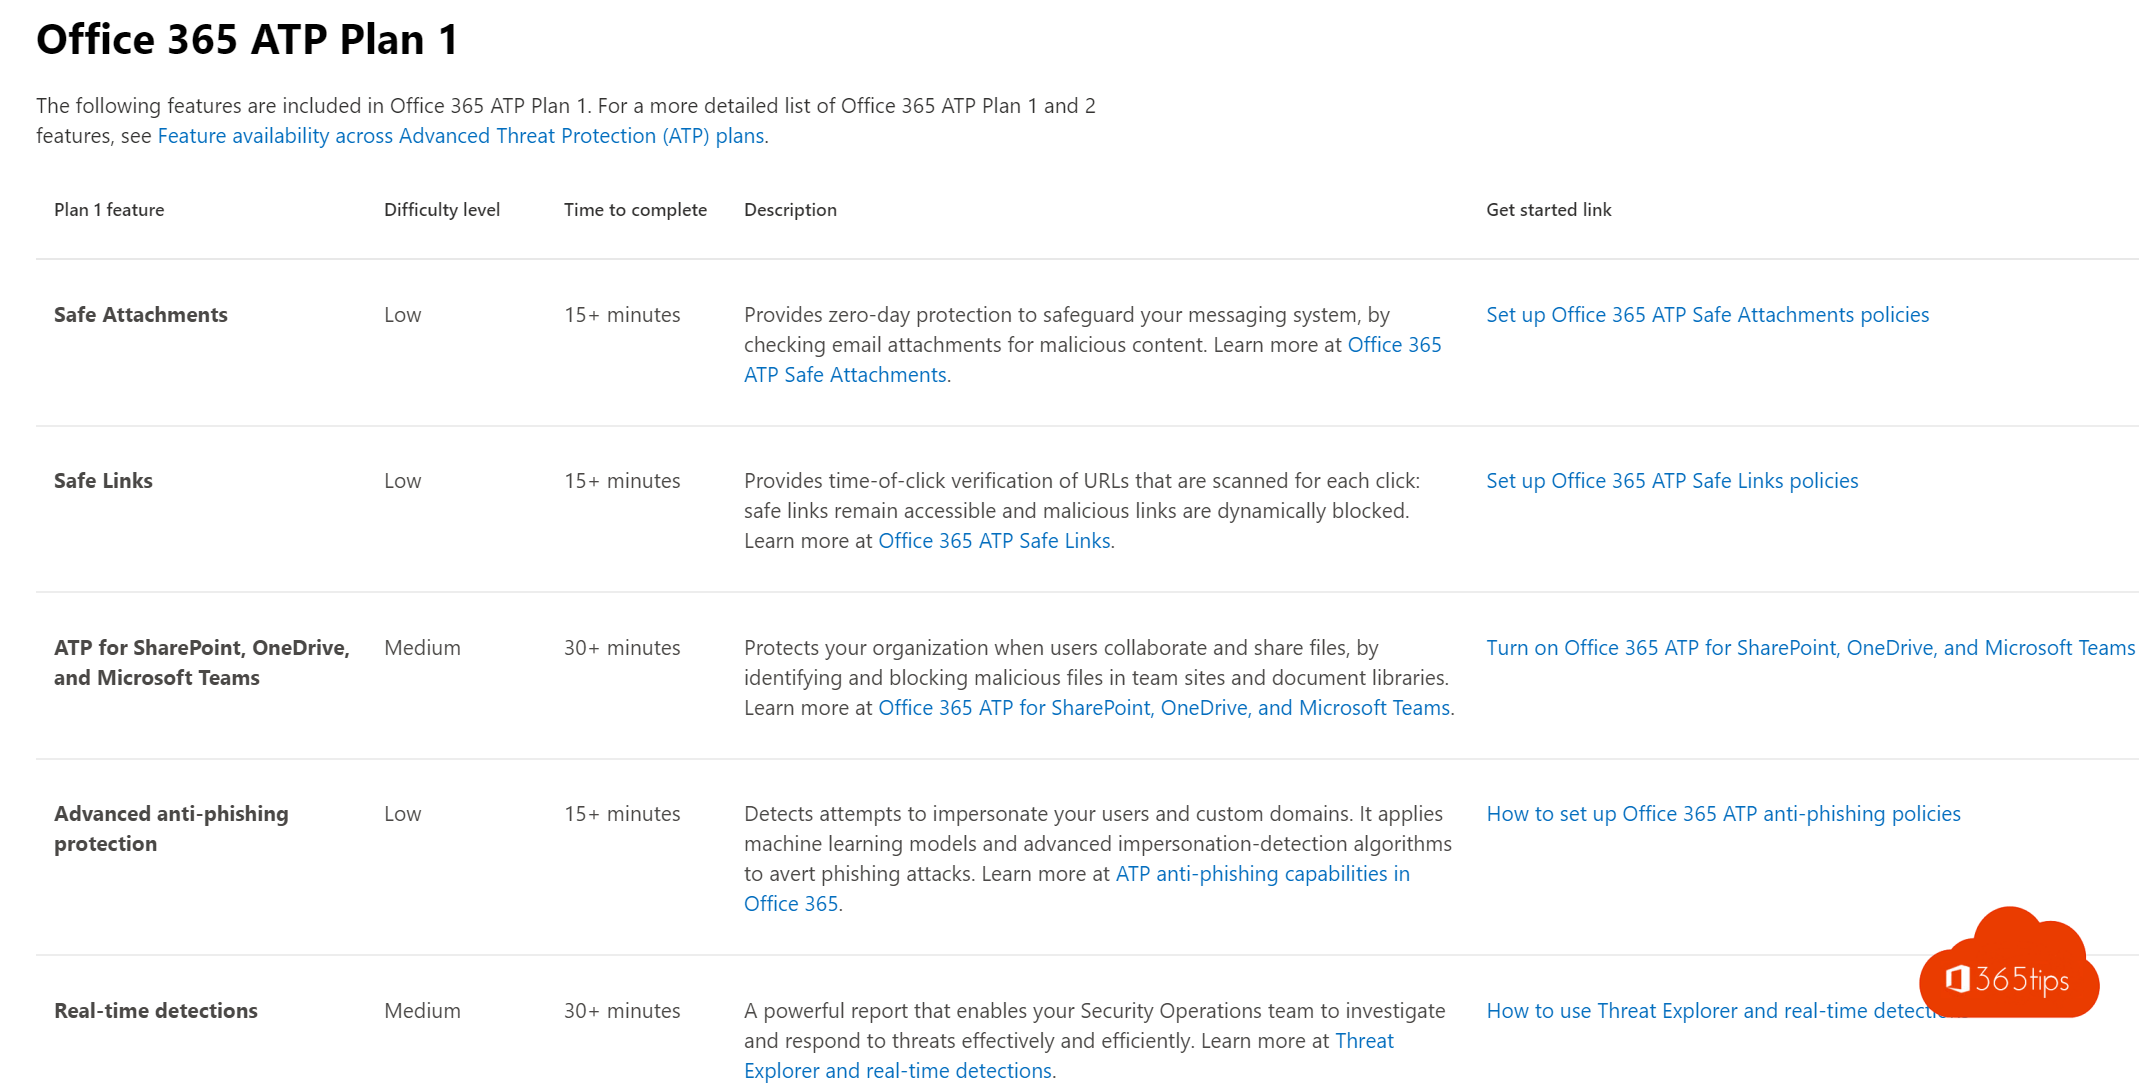
Office 365 ATP heet vandaag Microsoft Defender voor Office 365. Het beschermt je organisatie tegen phishing, schadelijke bijlagen en gevaarlijke links in e-mail, Teams en andere samenwerkingstools. Hier lees je hoe je het snel en goed instelt.
Wat zit er in Defender voor Office 365?
- Veilige bijlagen (Safe Attachments): bijlagen worden eerst in een veilige omgeving geopend.
- Veilige koppelingen (Safe Links): links worden gecontroleerd op het moment dat je erop klikt.
- Uitgebreide bescherming tegen phishing en imitatie.
- In plan 2: Threat Explorer, automatisch onderzoek en trainingen met aanvalssimulaties.
Snel starten met vooraf ingestelde beleidsregels
- Ga naar de Microsoft Defender-portal (security.microsoft.com).
- Open E-mail en samenwerking > Beleid en regels > Bedreigingsbeleid.
- Kies Vooraf ingesteld beveiligingsbeleid.
- Zet Standaardbeveiliging aan voor de meeste gebruikers en Strikte beveiliging voor gevoelige accounts, zoals beheerders en directie.
Microsoft houdt die instellingen zelf up-to-date met de aanbevolen waarden.
Je instellingen controleren met de configuratieanalyse
Gebruik je eigen beleidsregels? Open dan op dezelfde pagina Configuratieanalyse. Die vergelijkt je instellingen met de aanbevolen standaard- en strikte waarden, toont waar je afwijkt en laat je aanbevelingen meteen toepassen. Dat vervangt het oude ORCA-rapport voor de meeste beheerders.
De exacte namen in het menu kunnen licht verschillen.
Rechten
Je hebt een rol nodig zoals Beveiligingsbeheerder om beleidsregels aan te passen. Wie alleen wil kijken, krijgt beter de rol Beveiligingslezer.